本指南针对企业场景下硬件VPN设备意外丢失后的替换场景,梳理新设备首次配置前所有必须完成的实操准备步骤,覆盖风险清零、硬件核验、参数核对、规则预定义多个环节,避免直接上手配置出现安全漏洞、业务对接失败等问题,所有操作都可以对应现有通用VPN设备的运维流程,不需要依赖特殊定制工具。
VPN设备丢失后的前置遗留风险清零
首先要第一时间在核心交换机侧断开原有VPN设备对应的所有上联、下联物理端口,同时在核心路由层面临时屏蔽原有VPN设备的路由转发规则,避免丢失的设备被他人非法接入内网后,直接通过设备内留存的原有身份验证信息访问内部业务资源。
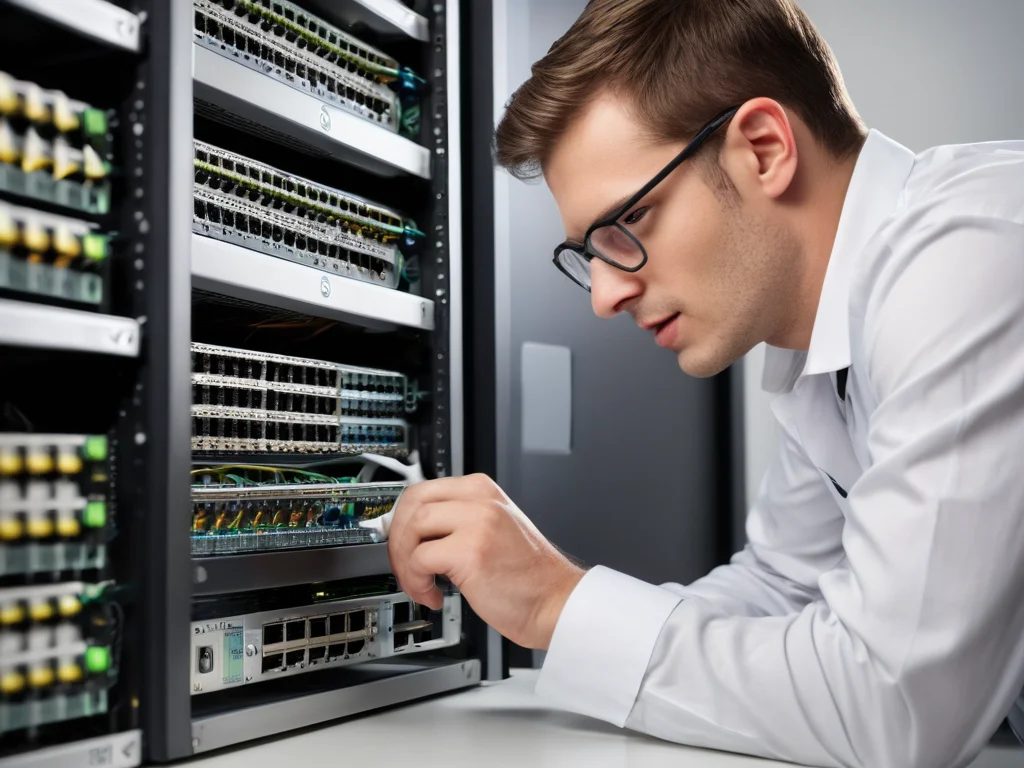
运维人员在企业机房内完成新VPN设备配置前的风险清零与硬件核验准备工作
如果企业使用的是支持云端集中管控的VPN设备集群,要立刻登录管控后台,删除丢失设备对应的硬件序列号绑定条目,作废该设备名下所有的终端接入证书、站点间隧道预共享密钥,同步吊销所有和该设备绑定的管理员操作权限,从管控层面彻底切断丢失设备和现有网络体系的所有关联。
操作过程中不要直接删除原有VPN设备对应的历史路由条目、安全策略记录,只做临时禁用标记留存,后续新设备配置完成后可以直接对照原有记录做参数比对,避免出现历史配置信息遗漏的问题。
新VPN设备上架前的硬件环境核验
拿到替换的新VPN设备之后,首先核对设备的物理端口数量、WAN口支持的接入规格、内置的用户授权节点总数,和之前登记的旧设备的采购配置清单做比对,确认硬件规格可以匹配现有网络的承载需求,不会出现端口不足、授权数不够导致的业务链路缺失问题。
不要直接把新设备接入生产内网,先把设备放到独立的隔离测试网段通电运行,逐一查看电源指示灯、端口状态灯的运行状态,确认设备不存在出厂硬件故障,避免上架之后才发现硬件问题耽误整体业务的恢复进度。
提前准备好适配新设备的Console调试线,清空本地调试电脑的浏览器缓存,关闭所有广告拦截、弹窗拦截类的浏览器插件,避免后续登录Web管理后台的时候出现页面元素加载不全、功能按钮失效的问题,同时把调试电脑的本地IP设置到新设备出厂默认的管理网段范围内,确保可以正常访问设备的管理界面。
历史网络配置信息的梳理核验
从核心防火墙、内网域控服务器、旧VPN设备的历史备份文件中,导出所有之前登记的合法远程接入用户名单,按照不同的岗位属性划分对应的权限分组,逐一核对每个分组需要开放的内部业务资源范围,避免后续配置的时候出现用户权限错配的问题。
逐一核对原有VPN服务使用的公网出口IP、对应的端口映射规则、内网侧的网关地址、闪连需要放行的业务资源白名单,把所有参数整理成结构化的配置清单,每一项参数都和核心路由的配置记录做二次核对,避免后续配置的时候出现参数填写错误导致隧道无法建立的问题。
提前和运营商侧确认当前分配给VPN服务的公网IP没有被回收,对应的远程接入端口没有被运营商侧封禁,确保后续新设备上线之后,公网侧的远程终端可以正常发起连接请求,不会出现链路不通的问题。
配置前的安全边界规则预定义
在新VPN设备还没有导入任何业务配置之前,先在核心安全策略里设置临时访问控制规则,只允许指定的调试电脑访问新设备的管理端口,其他所有内网终端都无法访问新设备的管理网段,避免配置过程中未完成初始化的设备暴露在内网中,被无关人员非法访问。
提前生成全新的管理员账号密码、用户接入证书、站点间隧道预共享密钥,完全不沿用旧设备的所有身份验证信息,闪连VPN就算丢失的旧设备内的配置被他人导出,也完全无法适配新的验证体系,从根源上规避身份冒用的风险。
提前整理好配置完成后的验证用例,分别覆盖普通外勤员工接入、运维管理员后台操作、跨站点隧道对接多个场景,后续配置完成后可以直接按照用例逐一验证,确认不同角色的访问边界符合预设的安全规则,不会出现越权访问的漏洞。
整套VPN设备丢失处理:首次配置准备流程全部完成之后,不要立刻把新设备切入生产环境,先在隔离测试网段模拟多次不同场景的接入测试,确认所有规则运行正常之后,再逐步替换临时的VPN接入方案,完成整体业务的平稳恢复。